

Die Schicht, die keine Software abdeckt
Die meisten erfolgreichen Angriffe beginnen nicht mit einer Sicherheitslücke, sondern mit einer E-Mail, die jemand für echt hält. Technik allein löst das nicht.
Worum es geht
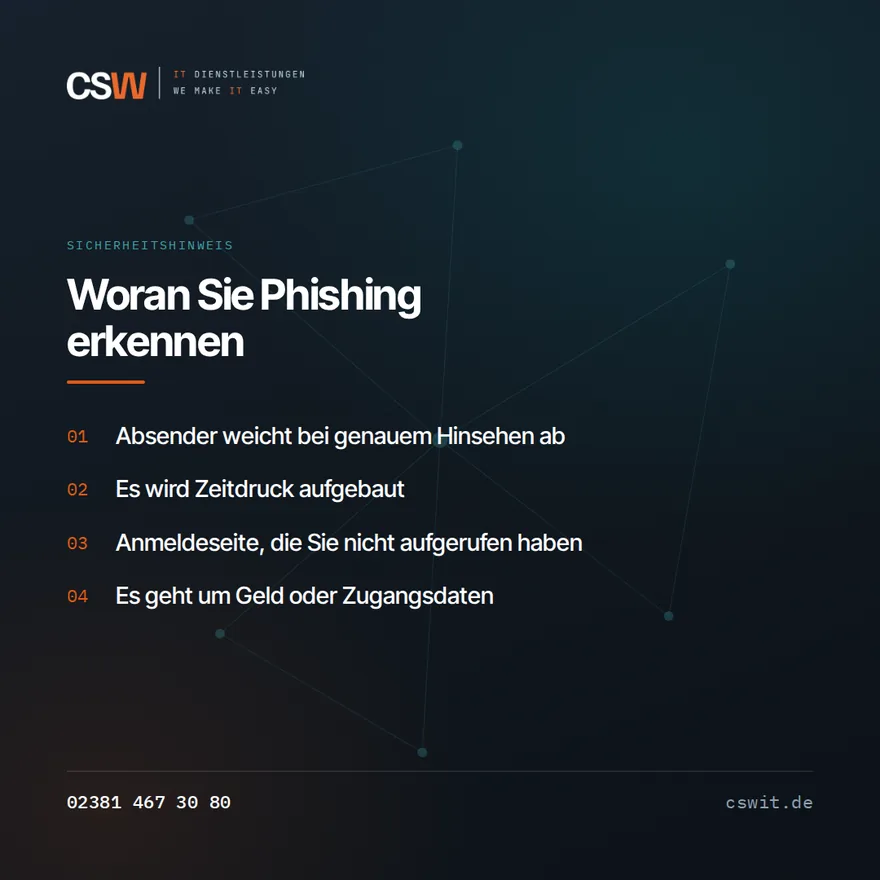
Phishing erkennen
Woran man gefälschte Absender, gefälschte Rechnungen und gefälschte Anmeldeseiten erkennt — an konkreten Beispielen statt an Theorie.
Der Chef-Trick
Angebliche Anweisungen der Geschäftsführung zu eiligen Überweisungen. Klingt plump, funktioniert regelmäßig, weil Druck aufgebaut wird.
Passwörter
Warum ein Passwortmanager mehr bringt als jede Komplexitätsregel — und warum dasselbe Passwort an zwei Stellen die eigentliche Gefahr ist.
Zwei-Faktor-Schutz
Wie er funktioniert, warum er lästig ist und warum er trotzdem die wirksamste Einzelmaßnahme bleibt.
Im Verdachtsfall
Was zu tun ist, wenn doch jemand geklickt hat. Wichtig ist, dass es gemeldet wird — deshalb arbeiten wir ohne Schuldzuweisung.
Gezielte Hinweise
Sicherheitsmerkblätter gehen an die Ansprechpartner, die sie betreffen, statt an alle.
Häufige Fragen
Wie oft sollte sensibilisiert werden?
Einmalig bringt wenig. Sinnvoll ist eine Wiederholung in Abständen, ergänzt um kurze Hinweise, wenn eine neue Masche im Umlauf ist.
Machen Sie simulierte Phishing-Tests?
Auf Wunsch beraten wir dazu. Wichtig ist, dass so ein Test nicht als Falle empfunden wird — sonst wird künftig nichts mehr gemeldet.
Was ist die wichtigste Regel für Mitarbeitende?
Im Zweifel nachfragen, statt zu klicken. Und Verdachtsfälle melden, auch wenn schon geklickt wurde.
Wie lange dauert eine Sensibilisierung?
Eine kurze Einheit von 30 bis 45 Minuten reicht für den Einstieg. Wichtiger als die Länge ist, dass sie wiederholt wird — etwa halbjährlich.
Kann man das online machen?
Ja, und für verteilte Teams ist das oft praktischer. Vor Ort entsteht allerdings mehr Gespräch, und genau daraus kommen die nützlichsten Fragen.
Was bringt das messbar?
Seriös messbar ist die Meldequote: Wie viele verdächtige Nachrichten werden gemeldet? Steigt sie, funktioniert es. Sinkt sie auf null, ist das kein gutes Zeichen, sondern meist ein Vertrauensproblem.
Wie wir es angehen
Sensibilisierung scheitert selten am Inhalt, sondern an der Umsetzung. Diese vier Punkte entscheiden darüber, ob etwas hängen bleibt.
Kurz und wiederkehrend statt einmal lang
Eine dreistündige Schulung im Januar ist im März vergessen. Wirksamer sind kurze Einheiten in Abständen, ergänzt um einen Hinweis, wenn gerade eine neue Masche im Umlauf ist. Aktualität schlägt Vollständigkeit.
An echten Beispielen
Allgemeine Warnungen erzeugen Nicken, keine Aufmerksamkeit. Eine echte Phishing-Mail, die letzte Woche im Betrieb ankam, erzeugt beides. Wir sammeln solche Beispiele — anonymisiert und mit Erklärung, woran man sie erkennt.
Ohne Schuldzuweisung
Wer Angst vor Vorwürfen hat, meldet nicht. Und ein ungemeldeter Vorfall ist der teure. Das ist keine Freundlichkeit, sondern die wirksamste Einzelmaßnahme im gesamten Bereich.
Die Geschäftsführung macht mit
Wenn Regeln für alle gelten außer für die Chefetage, gelten sie faktisch für niemanden. Gerade beim Chef-Trick ist das entscheidend: Die Regel „keine Zahlung ohne Rückruf“ muss auch dann greifen, wenn der Chef tatsächlich anruft.
Wer sich bei Ihnen meldet
Kostenlose Erstberatung
Rufen Sie an oder fordern Sie einen Rückruf an. Unverbindlich und kostenlos — wir melden uns am selben Werktag.